Письмо от банка или маркетплейса может выглядеть убедительно: знакомый логотип, имя отправителя, ссылка на форму входа и сообщение о подозрительной операции. Цель таких писем — заставить вас перейти на поддельный сайт, сообщить код из СМС или перевести деньги.
В этом гайде разберём, как распознать фишинг, что проверить до нажатия на ссылку и что делать, если вы уже ввели данные карты или банковского кабинета.
Коротко:
- Не доверяйте имени отправителя — его можно подделать или сделать похожим на настоящее.
- Не переходите по ссылке из письма для проверки операции: откройте приложение банка или маркетплейса вручную.
- Код из СМС, пароль и данные карты нельзя сообщать сотруднику по телефону, в чате или по электронной почте.
- Срочность и угрозы — частый признак фишинга: «счёт заблокируют», «заказ отменят», «нужно подтвердить платёж».
- После утечки данных действуйте сразу: заблокируйте карту, смените пароли и обратитесь в банк через официальный канал.
⚠️ Важно: банк или маркетплейс не нуждается в вашем коде подтверждения, пароле от личного кабинета и полном наборе данных карты. Если собеседник требует их для «отмены операции» или «разблокировки», прекращайте разговор.
Как устроен фишинг под видом банка или маркетплейса
Фишинговая рассылка имитирует обычное служебное уведомление: о входе в аккаунт, доставке заказа, возврате средств, задолженности или подозрительной покупке. В письме обычно есть кнопка, вложение или номер телефона для связи.
После перехода человек попадает на копию настоящего сайта. Введённые логин, пароль, реквизиты карты и код подтверждения видят злоумышленники, а иногда на устройство загружается вредоносный файл.
- Предлог — «подозрительная операция», «проблема с доставкой», «возврат», «верификация» или «обновление данных».
- Действие — перейти по ссылке, скачать файл, позвонить по указанному номеру или сообщить код.
- Результат — кража доступа к кабинету, списание денег или использование данных для следующей атаки.
Не знаете, с чего начать возврат?
Опишите ситуацию — Людмила подскажет первые шаги. Это бесплатно и ни к чему не обязывает.
💬 Написать ЛюдмилеПризнаки поддельного письма
Один признак не всегда доказывает мошенничество: у настоящих компаний тоже бывают ошибки в рассылках. Но сочетание нескольких признаков — достаточная причина не открывать ссылку и проверить уведомление отдельно.
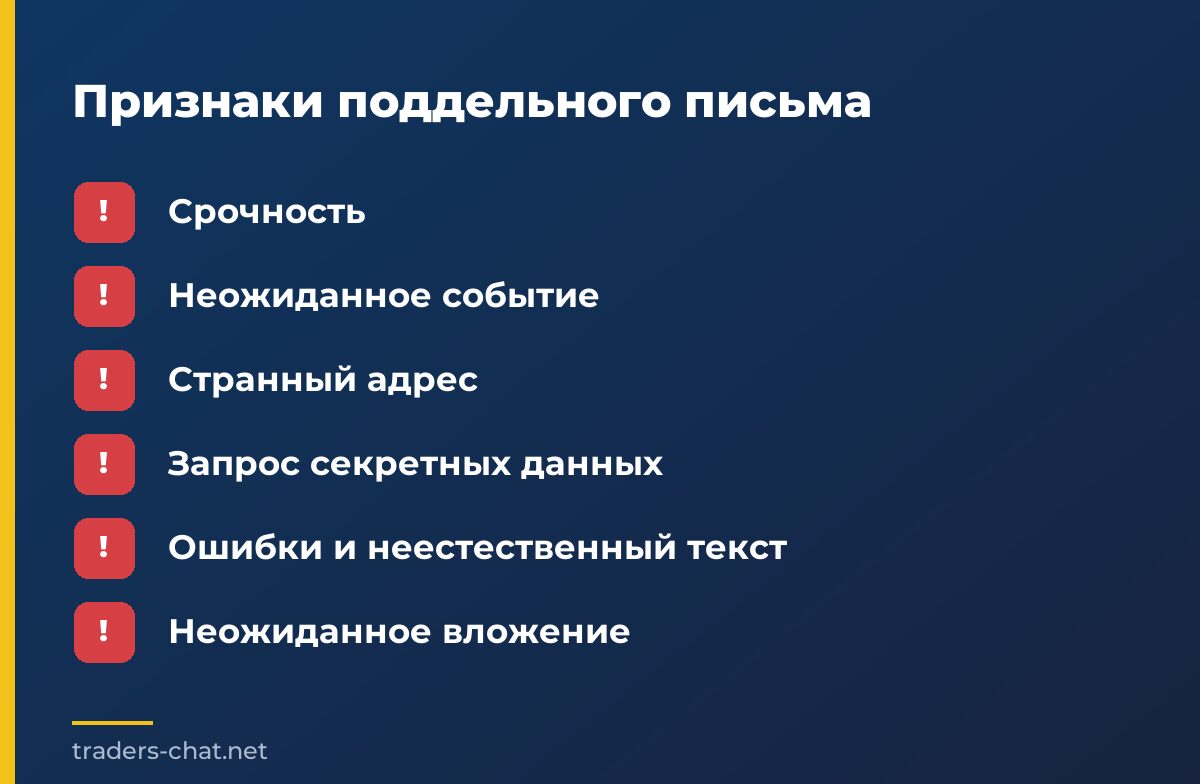
- Срочность — вас пугают блокировкой, штрафом, отменой заказа или списанием, если не выполнить действие немедленно.
- Неожиданное событие — вы не оформляли кредит, возврат, доставку или платёж, о котором говорится в письме.
- Странный адрес — домен отличается от официального одной буквой, содержит лишние слова или использует случайный набор символов.
- Запрос секретных данных — письмо просит пароль, полный номер карты, код из СМС, код из банковского приложения или данные паспорта.
- Ошибки и неестественный текст — странные формулировки, несогласованные окончания, чрезмерные восклицательные знаки.
- Неожиданное вложение — особенно файл, который предлагают открыть для «акта», «квитанции», «заявления» или «подтверждения платежа».
- Несовпадение деталей — указаны чужое имя, другой номер заказа, неизвестная карта или непонятная сумма.
Как проверить письмо без риска
Не проверяйте сообщение через его же кнопку или номер телефона. Мошенники специально направляют человека к своим каналам, где любой ответ подтверждает, что адрес активен.
- Не нажимайте на ссылки и кнопки, пока не установите источник письма.
- Откройте приложение вручную через привычную иконку или самостоятельно набрав адрес официального сайта в браузере.
- Проверьте уведомления в личном кабинете: если операции там нет, письмо, вероятно, не связано с вашим аккаунтом.
- Позвоните самостоятельно в банк или поддержку маркетплейса по номеру из официального приложения, банковской карты или проверенного сайта, а не из письма.
- Сравните отправителя — смотрите полный адрес, а не только отображаемое имя. Но даже совпадение адреса не заменяет проверку в приложении.
- Удалите письмо после проверки и не пересылайте его знакомым вместе с активной ссылкой.
Адрес ссылки можно иногда посмотреть, наведя курсор, но переходить по ней для проверки не нужно. На телефоне безопаснее вообще не открывать подозрительное сообщение и зайти в сервис отдельным способом.
Что нельзя сообщать «сотруднику» банка или маркетплейса
Настоящая поддержка может уточнить общие сведения по обращению, но не должна просить секреты, с помощью которых можно провести операцию. Особенно опасно сообщать данные в ответ на неожиданное письмо или звонок.
- Код из СМС — это подтверждение действия, а не «код отмены» или «номер обращения».
- Пароль — не сообщайте пароль от банка, почты, маркетплейса или мессенджера.
- Данные карты — не передавайте полный номер, срок действия и защитный код по просьбе незнакомого собеседника.
- Доступ к устройству — не устанавливайте программы удалённого управления по инструкции из письма.
- Перевод на «безопасный счёт» — перевод собственных денег для защиты от мошенников не является нормальной процедурой банка.
Пример из нашей практики: поддельная организация и запрос данных
Например, к нам обращалась женщина, которая хотела оформить онлайн-кредит через организацию «Алмаз Кредит». Она нашла рекламу, затем переписывалась с контактом в Telegram: у неё запросили документы и данные банковской карты.
Под предлогом страховки женщина перевела около 200 BYN. После этого с неё потребовали ещё около 450 BYN, сославшись на сбой или неоплаченную комиссию, и продолжили выходить на связь. Представители называли себя банком из Минска, но физического адреса не предоставили и работали только онлайн.
- Проверка названия — одного логотипа и названия недостаточно, особенно если общение ведётся только в мессенджере.
- Проверка требований — просьба передать данные карты и заплатить за «страховку» до получения кредита должна остановить оформление.
- Фиксация переписки — сохраните рекламу, профиль, сообщения, документы и чеки до удаления аккаунта или блокировки контакта.
Что делать, если вы открыли ссылку или ввели данные
Даже если деньги ещё не списали, считайте данные скомпрометированными. Не продолжайте переписку и не пытайтесь «переиграть» мошенника: это может дать ему новые сведения.
- Заблокируйте карту через официальное приложение или позвоните в банк по самостоятельному найденному номеру.
- Смените пароль в банке, маркетплейсе и почте с чистого устройства. Если пароль повторялся в других сервисах, замените его и там.
- Проверьте операции и активные сессии, выйдите из неизвестных устройств, отключите подозрительные способы оплаты.
- Свяжитесь с банком и сообщите, какие данные были введены, когда это произошло и были ли операции, которых вы не совершали.
- Удалите вредоносный файл не достаточно: если вы запускали приложение или давали удалённый доступ, прекратите доступ и проверьте устройство специалистом.
- Сохраните доказательства — письмо в исходном виде, скриншоты, адрес отправителя, ссылку, чеки, переписку и уведомления банка.
- Обратитесь в правоохранительные органы, если произошла кража денег или персональных данных, приложив собранные материалы.
Если вы сообщили код подтверждения, обязательно скажите об этом банку прямо. Не скрывайте детали: сотруднику важно понимать, какое действие могли подтвердить злоумышленники.
Если деньги уже ушли
Сначала попросите банк срочно зафиксировать обращение и проверить возможность остановки или оспаривания операции. Не ждите, пока мошенники «вернут средства» после дополнительной оплаты.
- Сообщите точные факты — время, сумму, способ перевода, получателя и обстоятельства обмана.
- Попросите зарегистрировать обращение и уточните, какие документы банк принимает для рассмотрения спорной операции.
- Не платите посредникам заранее за «разблокировку», «налог», «страховку» или гарантированный возврат.
- Соберите хронологию — от первого письма до перевода, включая номера телефонов, адреса отправителей и названия аккаунтов.
- Подайте заявление в компетентные органы и сохраните подтверждение обращения.
Частые вопросы
Как понять, что письмо от банка настоящее?
Не по логотипу, имени отправителя или дизайну. Откройте приложение банка отдельно и проверьте, есть ли там такое уведомление; при сомнениях позвоните по официальному номеру.
Можно ли переходить по ссылке, если адрес похож на официальный?
Не стоит. Похожие домены и подмена символов — распространённый приём, а безопасный способ проверки не требует перехода из письма.
Банк просит назвать код из СМС — это мошенничество?
Код подтверждает конкретное действие и не должен сообщаться постороннему. Если звонящий или автор письма просит код для отмены операции, прекращайте контакт и обращайтесь в банк самостоятельно.
Что делать, если я только открыл письмо?
Если вы не вводили данные, не скачивали файл и не переходили по ссылке, закройте письмо и удалите его. Если запускали вложение или вводили сведения, выполните действия по срочной защите аккаунтов и карты.
Нужно ли отвечать мошенникам, чтобы предупредить их?
Нет. Ответ не остановит рассылку и может подтвердить, что адрес активен. Сохраните материалы, заблокируйте отправителя и передайте информацию банку или платформе через официальный канал.
Вывод
Письмо от банка или маркетплейса проверяют не по внешнему виду, а через отдельный вход в приложение и официальный канал поддержки. Не сообщайте коды и пароли, а после утечки данных сразу блокируйте карту, меняйте доступы и фиксируйте доказательства.
Читайте также
- Фальшивые продавцы и поддержка маркетплейсов: как не отдать деньги
- Выдуманные трейдерши в Telegram: как распознать схему знакомства
- Юркомпании-клоны: как распознать мошенников и не потерять деньги
Пострадали от мошенников?
Опишите свою ситуацию в форме на сайте — с вами свяжутся и подскажут, что можно сделать в вашем случае.
Хочешь заниматься трейдингом, но не знаешь с чего начать?
Получи "Краткое пособие трейдера" бесплатно!