Электронная подпись на компьютере — не просто файл. Если мошенник получил доступ к сертификату, ключу или программе для подписания, он может попытаться оформить документ, подтвердить операцию или выдать себя за вас.
Особенно опасны звонки от «службы безопасности», «налоговой», биржи или юристов, которые требуют установить программу, сообщить код, подключить токен или подписать документ для «разблокировки денег». Ниже — пошаговая схема, как защититься от мошенничества через электронную подпись и что делать после подозрительного действия.
Коротко:
- Не передавайте файл сертификата, закрытый ключ, PIN-код и пароли даже сотруднику, который представляется поддержкой.
- Не подписывайте документ, если не понимаете его содержание, получателя и последствия операции.
- Не устанавливайте программы удалённого доступа по просьбе незнакомца.
- При подозрении на утечку прекратите работу на заражённом компьютере и свяжитесь с организацией, выдавшей сертификат.
- Если ушли деньги, одновременно обращайтесь в банк, платёжный сервис и правоохранительные органы, сохраняя все доказательства.
⚠️ Важно: сама электронная подпись не «разблокирует» деньги и не подтверждает необходимость платить налог, комиссию или активацию. Любой документ нужно проверять отдельно, а просьба перевести средства для восстановления доступа — серьёзный признак мошеннической схемы.
Как мошенники получают доступ к электронной подписи
Обычно злоумышленники не взламывают подпись напрямую. Они убеждают владельца установить программу, открыть вложение, сообщить код или самостоятельно подписать подготовленный документ.
Иногда звонящий показывает на экране «ошибку сертификата» и обещает исправить её удалённо. На практике такая помощь может дать постороннему полный доступ к компьютеру, браузеру, почте и файлам с ключами.
- Удалённый доступ — вас просят установить программу и назвать код подключения или разрешить управление мышью.
- Фальшивое обновление — присылают файл или сайт, где якобы нужно обновить криптопровайдер, браузер или сертификат.
- Срочный документ — требуют подписать договор, заявление, акт или форму «для отмены операции», не давая времени прочитать текст.
- Код подтверждения — просят назвать пароль от токена, код из сообщения или пароль от файла ключа.
- Поддельная проверка — утверждают, что сертификат заблокирован, а для восстановления нужно перевести деньги или совершить криптооперацию.
Не знаете, с чего начать возврат?
Опишите ситуацию — подскажем первые шаги. Это бесплатно и ни к чему не обязывает.
💬 Написать в чатЧто защищать: сертификат, ключ и устройство
Сертификат подтверждает, кому принадлежит электронная подпись, а закрытый ключ используется для создания подписи. Файл сертификата сам по себе не всегда позволяет подписывать документы, но его утечка помогает мошенникам подготовить атаку и выдать себя за официальную сторону.
Наиболее опасна ситуация, когда закрытый ключ хранится на компьютере без достаточной защиты или когда посторонний получил доступ к носителю с ключом. Если ключ находится на токене, это снижает риск удалённого копирования, но не защищает от подписания, если мошенник управляет вашим компьютером в момент ввода PIN.
- Закрытый ключ — не отправляйте его по почте, в мессенджере и через облачное хранилище.
- PIN-код — вводите его только самостоятельно и только после проверки документа и операции.
- Токен — храните отдельно от компьютера и не передавайте его человеку по телефону.
- Пароль — используйте отдельный сложный пароль для хранилища ключа и не повторяйте его на других сайтах.
- Компьютер — установите обновления, антивирус и блокировку экрана, не работайте с подписью на общем устройстве.
Как проверить запрос на подписание
Не ориентируйтесь на логотип, имя отправителя и внешний вид страницы. Поддельный сайт может выглядеть как кабинет банка, биржи или государственной организации.
Сначала сохраните документ на компьютер, если это безопасно, и прочитайте его без запуска неизвестных программ. Проверяйте сторону договора, сумму, реквизиты, полномочия подписанта и формулировки о займе, поручительстве, передаче имущества или согласии на операции.
- Источник — найдите организацию самостоятельно через официальный сайт или известный номер, а не через ссылку из сообщения.
- Содержание — прочитайте весь документ, включая приложения, мелкий текст и условия автоматического списания.
- Получатель — сравните название организации и реквизиты с данными из независимого источника.
- Подтверждение — спросите, какое именно юридическое или финансовое действие создаёт подпись.
- Пауза — при давлении прекратите разговор и получите независимую консультацию до ввода PIN или кода.
Подпись нельзя ставить «для проверки». Если документ пустой, неполный или вам говорят, что содержание не имеет значения, это достаточная причина отказаться.
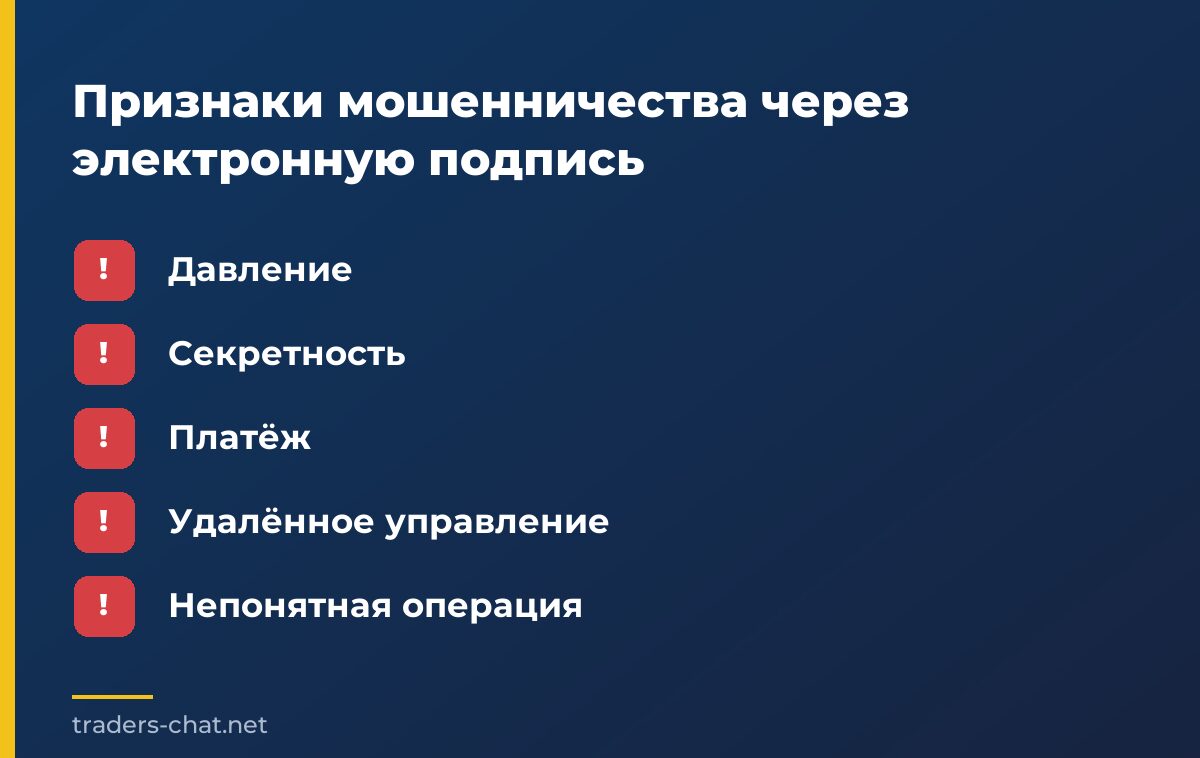
Признаки мошенничества через электронную подпись
Главный маркер — сочетание срочности, страха и требования совершить действие на своём компьютере. Настоящая организация может объяснить, что именно происходит, и не должна требовать передавать секретные данные постороннему человеку.
- Давление — говорят, что счёт заблокируют через несколько минут или деньги «сгорят».
- Секретность — запрещают советоваться с банком, коллегами или родственниками.
- Платёж — требуют оплатить комиссию, налог, страховку или «активацию» перед выводом средств.
- Удалённое управление — просят показать экран, открыть банковское приложение или дать доступ к файлам.
- Непонятная операция — предлагают подписать смарт-контракт, заявление или транзакцию, смысл которой не объясняют.
К нам обращался человек, которому после истории с криптовалютной платформой представлявшиеся юристами лица сообщили о блокировке кошелька из-за AML. От него требовали Level-3 KYC, видеоидентификацию и активацию смарт-контракта для возврата активов, а затем снова требовали оплату или новые действия для вывода.
В такой ситуации нельзя подключать кошелёк к незнакомому сайту и подписывать неизвестные операции. Подписание непонятной операции — это не формальность, а самостоятельное действие с возможными финансовыми последствиями.
Что делать, если вы уже передали доступ или подписали документ
Действуйте с другого, заведомо безопасного устройства. Если мошенник подключён к компьютеру прямо сейчас, отключите интернет и завершите сеанс удалённого управления, но не удаляйте сразу переписку и файлы: сначала зафиксируйте происходящее.
- Остановите связь — не продолжайте разговор и не выполняйте новые инструкции звонившего.
- Отзовите сертификат — обратитесь к организации, которая его выдала, и сообщите о возможной компрометации закрытого ключа.
- Смените пароли — начните с электронной почты, банковских кабинетов, облачного хранилища и сервисов, связанных с подписью.
- Проверьте операции — просмотрите банк, почту, личные кабинеты и историю подписанных документов.
- Заблокируйте рискованные действия — попросите банк временно ограничить подозрительные операции и уточните порядок дальнейшей защиты.
- Проверьте компьютер — удалите программы удалённого доступа, выполните проверку безопасности и при необходимости обратитесь к специалисту.
- Зафиксируйте факты — сохраните переписку, номера телефонов, адреса сайтов, названия файлов, время звонков и снимки экрана.
Не сообщайте собеседнику, что вы отзы́ваете сертификат или меняете пароль, если он ещё наблюдает за экраном. Для важных действий используйте другое устройство и независимый канал связи.
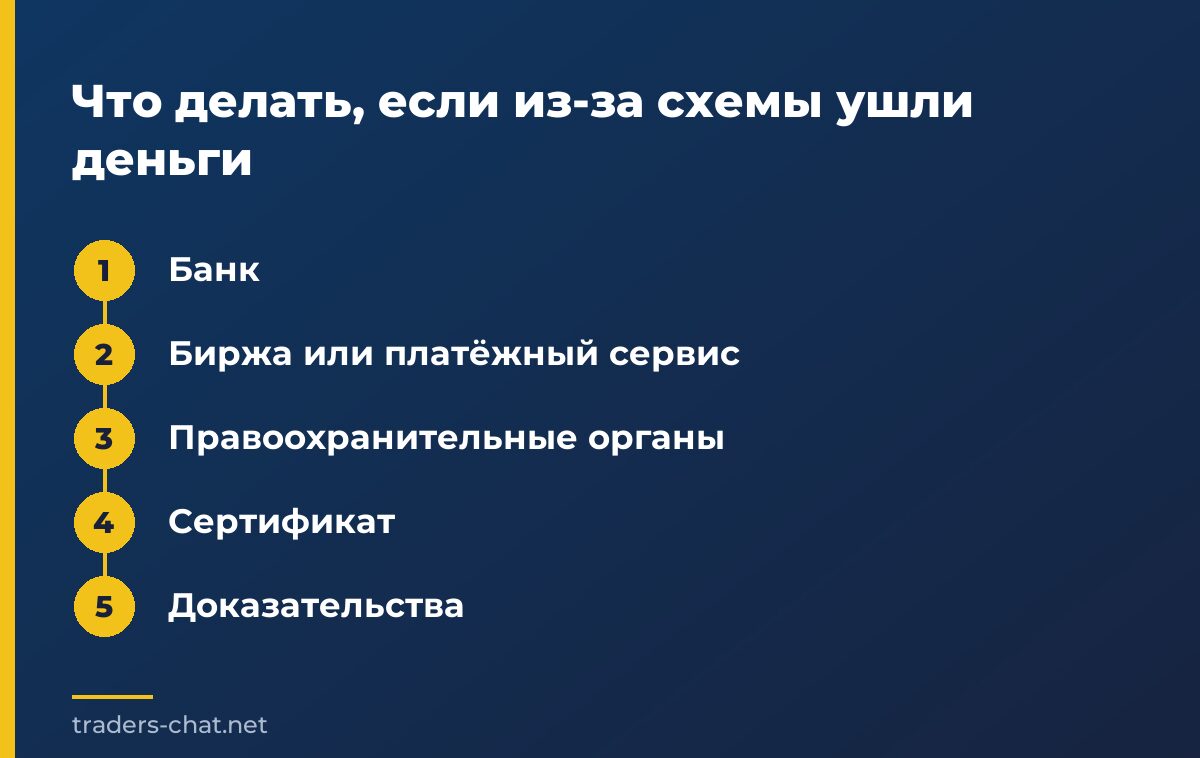
Что делать, если из-за схемы ушли деньги
Электронная подпись может быть только частью атаки: после удалённого доступа мошенник получает банковские данные, а после «разблокировки» криптокошелька требует новый перевод. Поэтому нужно реагировать не только на сертификат, но и на движение денег.
- Банк — немедленно сообщите о подозрительной операции, попросите зафиксировать обращение и уточните возможные меры по остановке или оспариванию платежа.
- Биржа или платёжный сервис — используйте официальный канал поддержки, укажите время, сумму, направление операции и приложите подтверждения.
- Правоохранительные органы — подайте заявление с последовательным описанием событий и приложите документы, переписку и банковские выписки.
- Сертификат — сообщите выдавшему центру, что ключ мог попасть к третьим лицам или был использован без вашего намерения.
- Доказательства — храните оригиналы файлов, экспорт переписки, чеки, сведения о звонках и адреса сайтов, не редактируя исходные материалы.
Не платите тем, кто обещает «вернуть» деньги после дополнительной комиссии, налога или оплаты юридического сопровождения. Мошенники часто повторно обращаются к уже пострадавшему человеку под видом службы безопасности, юристов или специалистов по возврату.
Частые вопросы
Можно ли сообщить сотруднику поддержки пароль от электронной подписи?
Нет. Сотруднику можно описать проблему, но PIN, пароль от контейнера ключа и коды подтверждения должны оставаться у владельца.
Что делать, если я установил программу удалённого доступа?
Прекратите сеанс, отключите интернет и с другого устройства смените важные пароли. Затем удалите программу, проверьте компьютер и свяжитесь с банком и организацией, выдавшей сертификат.
Нужно ли отзывать сертификат, если я только открыл ссылку?
Само открытие ссылки не всегда означает компрометацию ключа. Но если вы вводили пароль, запускали файл, разрешали удалённый доступ или подписывали документ, лучше немедленно сообщить о ситуации выдавшему сертификат и получить его рекомендации.
Можно ли подписать документ для разблокировки криптокошелька?
Только после независимой проверки платформы, документа и операции. Требование оплатить разблокировку или активировать неизвестный смарт-контракт нельзя считать доказательством законности запроса.
Что делать, если мошенники уже использовали мою подпись?
Зафиксируйте все сведения, сообщите о компрометации сертификата его выдавшей организации, проверьте связанные кабинеты и операции, затем обратитесь в банк и правоохранительные органы. Не подписывайте новые документы, чтобы «исправить» старые, без профессиональной проверки.
Вывод
Защититься от мошенничества через электронную подпись можно, если не передавать ключи и PIN, не давать удалённый доступ и проверять смысл каждого документа до подписания. При подозрении действуйте с безопасного устройства: отзовите сертификат, защитите счета, сохраните доказательства и сообщите о случившемся в соответствующие организации.
Читайте также
- Мошенничество через поддельные вакансии: как распознать тестовый платёж
- Подписали подозрительную транзакцию: как защитить деньги и активы
- Как защитить электронную почту для банковских и криптоаккаунтов
Пострадали от мошенников?
Опишите свою ситуацию в форме на сайте — с вами свяжутся и подскажут, что можно сделать в вашем случае.
Хочешь заниматься трейдингом, но не знаешь с чего начать?
Получи "Краткое пособие трейдера" бесплатно!