Вредоносное расширение браузера может украсть не только историю посещений, но и данные финансовых кабинетов. Оно способно читать содержимое страниц, подменять адреса кошельков, перехватывать вводимые данные и показывать поддельные окна входа.
В этом гайде разберём, как найти и удалить подозрительное расширение, что проверить после удаления и какие действия нужны, если вы уже вводили пароль от банка, биржи или брокерской платформы.
Коротко:
- Проверка — откройте список расширений во всех браузерах и удалите незнакомые или ненужные дополнения.
- Разрешения — особенно опасны права на чтение и изменение данных на всех сайтах, доступ к вкладкам и управление загрузками.
- Удаление — сначала отключите расширение, сохраните сведения о нём для расследования, затем удалите и перезапустите браузер.
- Финансовые аккаунты — после подозрения на перехват меняйте пароли с чистого устройства и завершайте активные сеансы.
- Доказательства — сохраняйте название расширения, скриншоты, даты, письма, уведомления и историю операций, не передавая мошенникам новые данные.
⚠️ Важно: если расширение видело банковскую или криптовалютную страницу, одного удаления недостаточно — считайте пароли и активные сессии потенциально скомпрометированными.
Почему расширения браузера опасны для финансовых данных
Расширение работает внутри браузера и получает доступ, который вы разрешили при установке. Иногда это только работа с отдельным сайтом, а иногда — чтение и изменение данных на всех открываемых страницах.
Перехватчик может наблюдать за формами входа, подменять текст на странице или вставлять собственное окно авторизации. Внешне сайт может выглядеть правильно, поэтому отсутствие предупреждения в адресной строке ещё не доказывает безопасность.
- Пароли — расширение может увидеть их в момент ввода или перед отправкой формы, если имеет широкие права.
- Коды и подтверждения — дополнение может менять содержимое страницы, хотя одно только расширение не всегда получает SMS-код напрямую.
- Криптопереводы — вредоносный код способен подменить адрес получателя при копировании или вставке.
- Сессии — активная авторизация в кабинете может оставаться доступной даже после смены пароля, если не завершить сеансы.
- История — адреса брокеров, банков, бирж и почты помогают злоумышленникам понять, какими сервисами вы пользуетесь.
Не знаете, с чего начать возврат?
Опишите ситуацию — подскажем первые шаги. Это бесплатно и ни к чему не обязывает.
💬 Написать в чатКак найти подозрительное расширение браузера
Проверяйте не только тот браузер, которым пользуетесь каждый день. Расширения могут быть установлены в Chrome, Edge, Firefox, Opera и других программах отдельно, а иногда синхронизируются через учётную запись браузера.
Неизвестное название само по себе не доказывает вредоносность. Тревожнее сочетание факторов: вы не помните установку, дополнение появилось недавно, просит широкий доступ или связано с рекламой, прокси, криптовалютой и «защитой» от блокировок.
- Список — откройте страницу управления расширениями через меню браузера и составьте список всех дополнений.
- Дата — отметьте те, которые появились примерно перед странными входами, рекламными окнами, подменой страниц или финансовыми операциями.
- Название — проверьте точное написание, разработчика и описание; похожее имя популярного сервиса не подтверждает подлинность.
- Разрешения — изучите, может ли дополнение читать и менять данные на сайтах, управлять вкладками, загрузками или настройками браузера.
- Синхронизация — проверьте другие браузеры и устройства, где используется та же учётная запись.
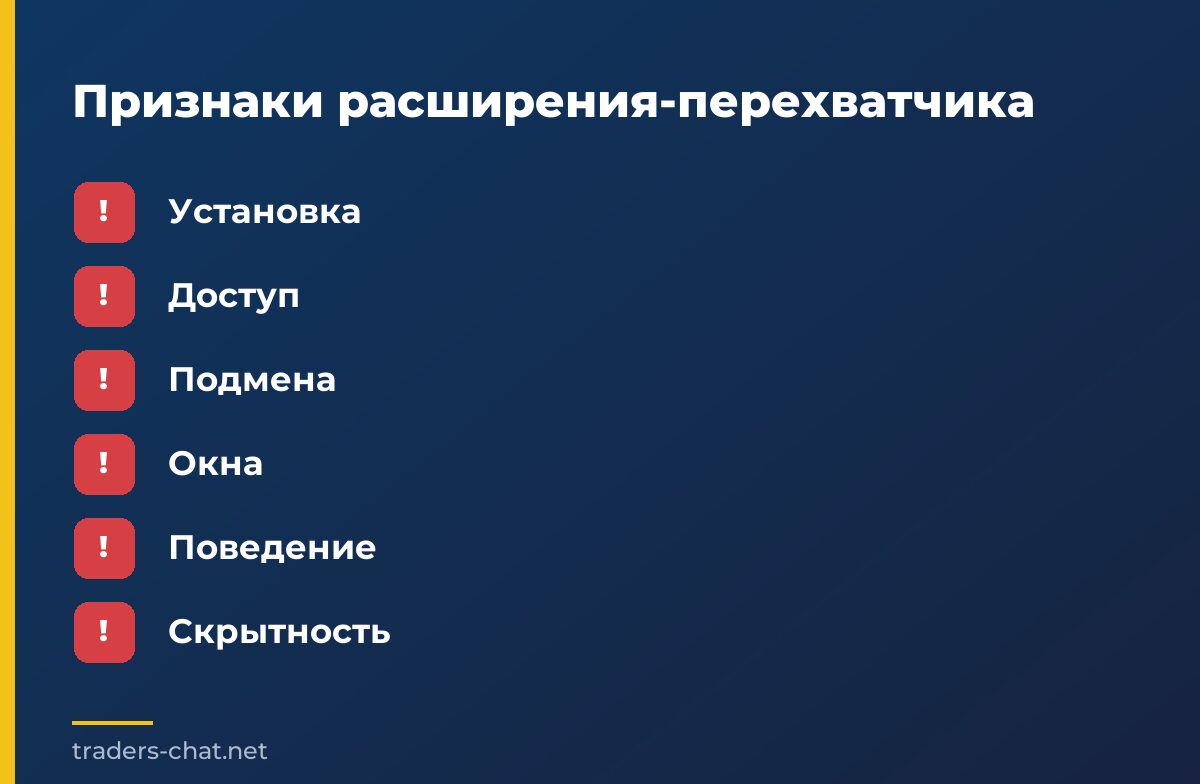
Признаки расширения-перехватчика
Некоторые вредоносные дополнения маскируются под переводчики, блокировщики рекламы, инструменты для трейдинга или менеджеры криптокошельков. Особенно рискованно устанавливать файл по просьбе человека, который представился брокером, технической поддержкой или специалистом по возврату денег.
Необычные симптомы важны в совокупности. Один сбой сайта ещё не означает заражение, но повторяющаяся подмена адресов и появление незнакомых окон требует проверки.
- Установка — расширение появилось после звонка, удалённого подключения, установки программы или перехода по неизвестной ссылке.
- Доступ — дополнение требует чтения и изменения данных на всех сайтах без понятной причины.
- Подмена — в адресной строке или на странице меняются реквизиты, адрес криптокошелька, номер счёта или контакт поддержки.
- Окна — возникают повторные запросы на вход, «проверку безопасности», установку другого дополнения или ввод резервной фразы.
- Поведение — браузер сам открывает вкладки, меняет поисковик, перенаправляет на другой домен или показывает рекламу поверх финансового сайта.
- Скрытность — расширение нельзя отключить обычным способом, оно возвращается после удаления или его настройки заблокированы.
Как безопасно отключить и удалить расширение
Если есть подозрение на перехват, не вводите в этом браузере новые пароли и не открывайте банковский кабинет для «проверки». Сначала зафиксируйте минимум сведений: название, разработчика, разрешения и примерное время обнаружения.
Удаление обычно выполняется в разделе управления расширениями. Если дополнение вернулось, это может означать, что проблема не ограничивается браузером: нужно проверить недавно установленные программы, политики устройства и синхронизацию аккаунта.
- Отключение — выключите подозрительное расширение, не переходя по его внутренним ссылкам и не вводя там данные.
- Фиксация — сделайте скриншоты названия, версии, разрешений и предупреждений, если они есть.
- Удаление — удалите дополнение стандартной функцией браузера и перезапустите программу.
- Синхронизация — проверьте, не включена ли автоматическая установка расширений через учётную запись браузера.
- Проверка — обновите браузер и просканируйте устройство надёжным защитным средством; обнаруженные угрозы удаляйте по его инструкции.
- Чистая среда — для смены критичных паролей используйте другое устройство, которому доверяете.
Что делать с банком, брокером и криптокошельком
После удаления перехватчика действуйте так, будто данные могли быть прочитаны. Начните с электронной почты, потому что через неё часто восстанавливают доступ к банку, брокерским кабинетам и криптосервисам.
Не сообщайте никому новые пароли, резервные коды и фразы восстановления. Настоящая поддержка не должна просить прислать секретную фразу кошелька или полный пароль.
- Почта — смените пароль с чистого устройства, включите многофакторную защиту и завершите незнакомые сеансы.
- Банк — свяжитесь с банком через официальный канал, сообщите о возможном заражении и уточните, как временно ограничить операции и перевыпустить средства доступа.
- Брокер — смените пароль, завершите активные сессии и проверьте заявки на вывод, реквизиты и историю действий.
- Криптосервис — проверьте адреса вывода, API-ключи, доверенные устройства и активные сессии; незнакомые разрешения отключите.
- Операции — сохраните выписки и уведомления, отметьте несанкционированные действия и сразу передайте сведения банку или сервису.
- Устройство — если вредоносное поведение сохраняется, не используйте компьютер для финансовых операций до полной проверки или переустановки системы специалистом.
Пример из нашей практики: почему нельзя отправлять данные из кабинета
К нам обращалась клиентка, которая переводила деньги на несколько платформ, среди которых были Financing Fifty и BITCOIN-CAPITAL. Она передала скриншоты переписки, банковских переводов, брокерских кабинетов и торговых приложений.
В одном изображении были конфиденциальные данные для входа. Клиентке рекомендовали сменить их. Этот случай не подтверждает наличие расширения, но хорошо показывает риск: скриншот кабинета может содержать сведения, достаточные для атаки, даже если человек не отправлял пароль отдельным сообщением.
- Скриншоты — перед отправкой закрывайте логины, пароли, коды, адреса кошельков и другие секреты.
- Доступ — не устанавливайте дополнение или программу по инструкции неизвестного собеседника для «верификации» или «возврата средств».
- Проверка — если секретные данные уже раскрыты, меняйте их с чистого устройства и завершайте активные сеансы.
Что делать, если деньги уже списали
Не удаляйте всё сразу до фиксации фактов: сначала сохраните историю операций, уведомления, переписку и сведения о подозрительном расширении. При этом не продолжайте общение с неизвестными людьми и не платите за «разблокировку», «налог» или «AML-проверку» без независимой проверки.
Соберите хронологию: когда установили дополнение, какие страницы открывали, когда заметили подмену и какие операции появились. Это поможет банку, сервису или правоохранительным органам понять последовательность событий.
- Банк — немедленно сообщите о несанкционированной операции и уточните доступные процедуры оспаривания или блокировки.
- Платформа — обратитесь только через официальный канал и попросите зафиксировать инцидент, заблокировать вывод и сохранить журналы действий.
- Доказательства — сохраните выписки, чеки, письма, адреса сайтов, скриншоты и информацию о расширении в исходном виде.
- Заявление — при необходимости передайте материалы в компетентные органы по месту проживания и сохраните подтверждение обращения.
- Контроль — ежедневно проверяйте счета и почту, пока не убедитесь, что неизвестные сеансы и способы доступа закрыты.
Частые вопросы
Как проверить расширения браузера на телефоне?
В мобильных браузерах поддержка расширений ограничена и зависит от конкретного приложения. Проверьте разделы дополнений и установленных приложений, а также разрешения программ; отдельно проверьте компьютер, если финансовые кабинеты открывались на нём.
Можно ли просто отключить подозрительное расширение?
Отключение прекращает его работу в браузере, но не заменяет удаление и проверку устройства. Если расширение уже видело пароль или активную сессию, всё равно меняйте доступы с чистого устройства.
Опасно ли расширение с большим количеством отзывов?
Отзывы и популярность не являются гарантией безопасности. Важнее источник установки, разработчик, запрашиваемые разрешения, дата обновления и соответствие функций дополнения его доступу.
Что делать, если расширение возвращается после удаления?
Проверьте синхронизацию браузера, недавно установленные программы и настройки, которые управляют браузером. При сохранении проблемы используйте проверку защитным средством или обратитесь к специалисту.
Нужно ли менять пароль, если списаний пока нет?
Да, если пароль вводился при активном подозрительном расширении или на изменённой странице. Смените его на чистом устройстве, включите многофакторную защиту и завершите неизвестные сеансы.
Вывод
Вредоносные расширения браузера часто выдают себя широкими разрешениями, подменой страниц и неожиданными запросами на вход. Найдите дополнение, зафиксируйте сведения, удалите его и проверьте устройство.
Если затронуты банк, брокерский кабинет или криптокошелёк, одновременно меняйте доступы с чистого устройства, уведомляйте сервисы и сохраняйте доказательства операций.
Читайте также
- Финансовая гигиена после обмана: как восстановить безопасность за неделю
- SIM-своп: как мошенники перехватывают номер и коды из SMS
- Быстрые деньги или финансовая подушка: как перестать искать лёгкий заработок
Пострадали от мошенников?
Опишите свою ситуацию в форме на сайте — с вами свяжутся и подскажут, что можно сделать в вашем случае.
Хочешь заниматься трейдингом, но не знаешь с чего начать?
Получи "Краткое пособие трейдера" бесплатно!